63 Tochtergesellschaften, 63 gewachsene IT-Strukturen und ein dringendes Ziel vor Augen: klare Regeln für die Rechtevergabe schaffen, ohne den einzelnen Standorten die Luft zum Atmen zu nehmen.
Unser Kunde, ein deutscher Industriekonzern aus dem Rohstoffsektor hat dieses Ziel mit dem FirstWare IDM-Portal erreicht. Identitäten und relevante Attribute aus Microsoft Entra ID, Active Directory, Keycloak und weiteren Systemen wurden zentral zusammengeführt und auf dieser Basis automatisiert passenden Rollen und Gruppen zugeordnet.
So entstand ein einheitliches, regel- und attributbasiertes Berechtigungsmanagement, das unterschiedliche technische Zielsysteme berücksichtigt und Anwendern genau die Rechte gewährt, die sie für ihre Funktion, ihren Standort und ihren Verantwortungsbereich benötigen.
Inhaltsverzeichnis
Ausgangslage: Viele Standorte, viele eigene Wege
Der Konzern war über Jahre gewachsen, durch Zukäufe, Neugründungen und die Integration weiterer Gesellschaften. Jede neue Organisationseinheit brachte eigene IT-Strukturen, Bezeichnungen, Prozesse und administrative Verantwortlichkeiten mit.
Das führte zu zwei gegensätzlichen Problemen:
Einerseits verfügten einzelne interne IT-Teams und externe Dienstleister über sehr weitreichende Berechtigungen.
Andererseits mussten selbst einfache Verwaltungsaufgaben häufig über die zentrale IT abgewickelt werden.
Die Folge waren unnötige Wartezeiten, ein hoher Abstimmungsaufwand und historisch gewachsene Vollzugriffe. Die zentrale Herausforderung war es, ein Berechtigungsmanagement zu schaffen, das lokale Zuständigkeiten ermöglicht und zugleich unnötige Vollzugriffe verhindert.
Die Lösung: Zentrales Berechtigungsmanagement mit feingranularer Delegation
Anstatt Berechtigungen weiterhin einzelnen Personen oder unübersichtlichen Ad-hoc-Gruppen zuzuweisen, entschied sich der Konzern für ein zentral gesteuertes Rollenmodell im FirstWare IDM-Portal.
Die Rollenlogik berücksichtigt dabei sowohl organisatorische Attribute als auch konkrete Verwaltungsaktionen.
Eine Rolle legt beispielsweise fest:
- welche Gesellschaften oder Standorte sichtbar sind,
- welche Identitäten verwaltet werden dürfen,
- welche Attribute gelesen oder geändert werden dürfen,
- welche Gruppenmitgliedschaften verändert werden dürfen,
- welche Prozesse gestartet werden können,
- welche Identitätsquellen angesprochen werden dürfen etc.
Damit geht das Rollenmodell deutlich über die einfache Frage hinaus, ob jemand „Administrator“ oder „kein Administrator“ ist.
Hier ein Beispiel mit der IT-Mitarbeiterin Karla Armin. Als Helpdesk-Verantwortliche der Gesellschaft „Univice AG“ für den Standort „Frankfurt“, kann sie nur die Mitarbeiter und Mitarbeiterinnen verwalten, die „Firma = Univice AG“ und „Stadt = Frankfurt“ hinterlegt haben.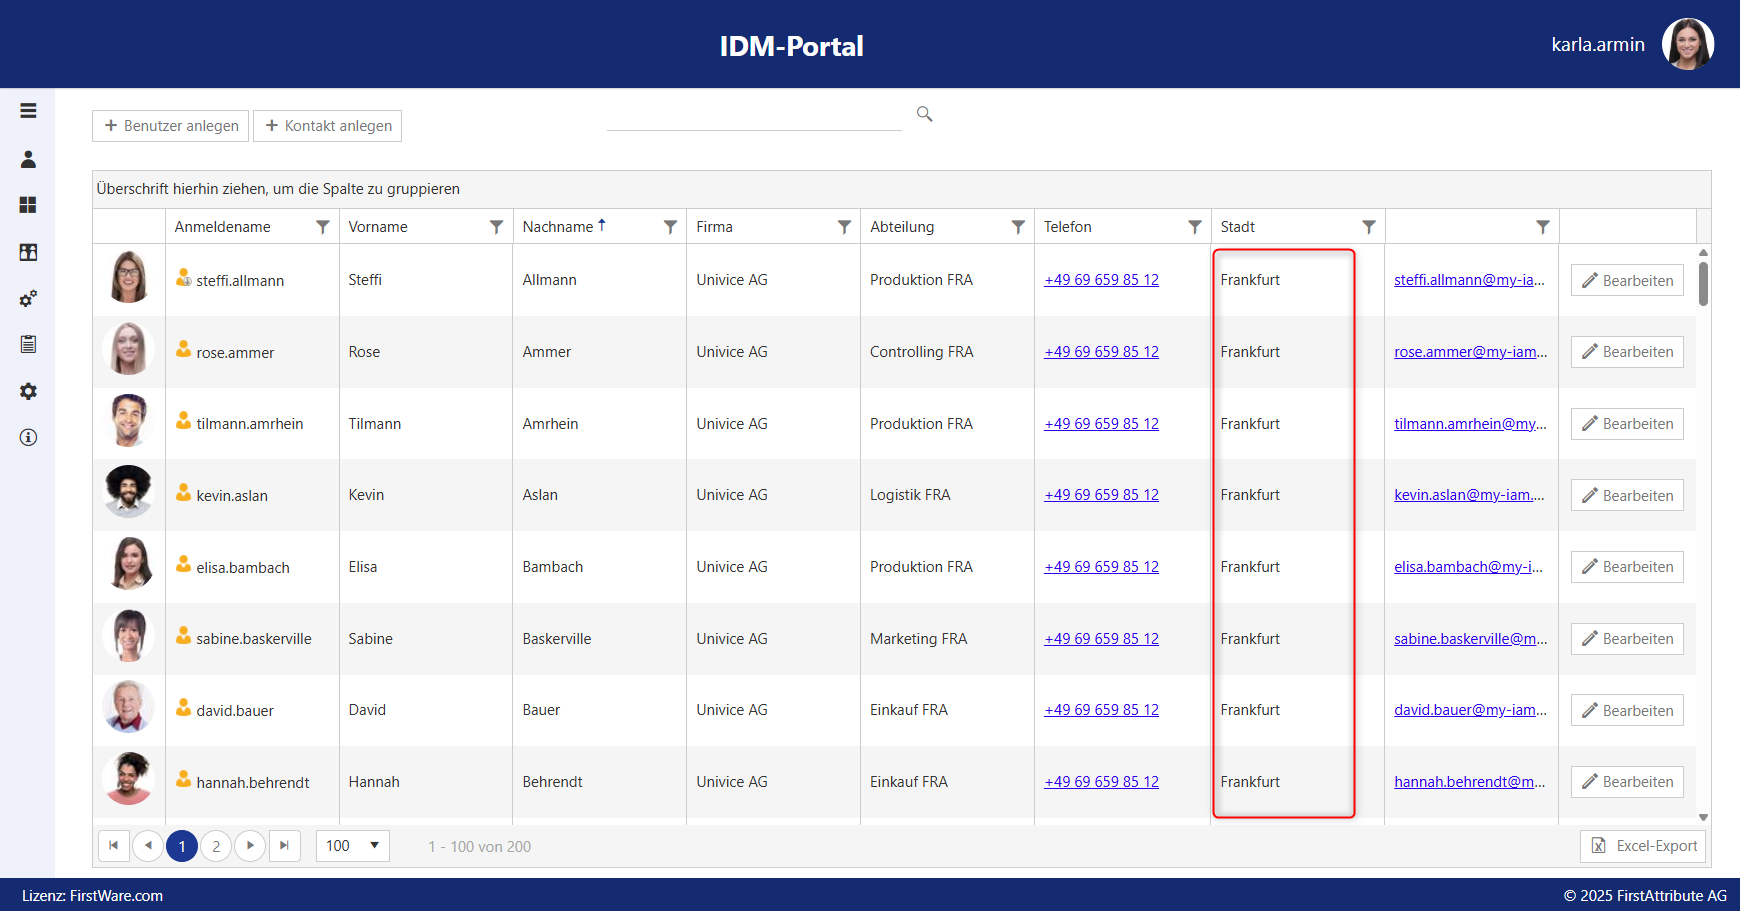
Rollen werden anhand von Attributen zugewiesen
Attribute wie Standort, Gesellschaft, Organisationseinheit, Verantwortungsbereich oder Funktion dienen als Grundlage für die Rollenzuweisung.
Beispiel: Eine Person (z.B. Helpdesk) mit dem Attribut „Gesellschaft A“ und dem Verantwortungsbereich „Lokale IT“ erhält eine Rolle, mit der sie Identitäten der Gesellschaft A verwalten darf. Sie kann bestimmte Attribute ändern und definierte Standardprozesse ausführen. Auf Identitäten anderer Gesellschaften oder auf zentrale Konfigurationen hat sie keinen Zugriff.
Die technische Umsetzung erfolgt anschließend automatisiert durch das IDM-Portal.
Drei Rollen, klar abgegrenzt
Im Projekt unterschied der Konzern unter anderem folgende Rollen:
| Rolle | Zugewiesen an | Erlaubte Aufgaben | Nicht erlaubt |
|---|---|---|---|
| Standort-Administrator | Regionale IT-Einheit mit Verantwortung für definierte Gesellschaften oder Standorte | Identitäten und definierte Attribute im eigenen Verantwortungsbereich verwalten; Onboarding, Pflege und Offboarding durchführen | Zugriff auf andere Standorte oder zentrale Strukturen |
| Helpdesk-Mitarbeiter | Zentraler Service Desk | Ausgewählte Standardprozesse wie Passwort-Reset, Aktivierung oder definierte Änderungen starten | Freie Bearbeitung von Identitäten oder weitreichende Administrationsrechte |
| Lokale IT-Abteilung | IT-Abteilung einer einzelnen Gesellschaft | Identitäten und ausgewählte Attribute der eigenen Gesellschaft verwalten; definierte Gruppen pflegen | Zugriff auf fremde Gesellschaften oder Änderung der übergeordneten Berechtigungsstruktur |
A-Standort-Administrator
Der Standort-Administrator verwaltet die Identitäten innerhalb eines klar abgegrenzten regionalen oder organisatorischen Verantwortungsbereichs.
Er kann beispielsweise:
- neue Mitarbeitende anlegen,
- bestehende Identitäten pflegen,
- definierte Attribute ändern,
- Offboarding-Prozesse durchführen,
- bestimmte Gruppenmitgliedschaften verwalten.
Er kann jedoch weder auf fremde Standorte zugreifen noch die grundsätzliche Berechtigungsstruktur verändern.
B-Helpdesk-Mitarbeiter
Der Helpdesk erhält Zugriff auf ausgewählte Standardprozesse, ohne umfassende Administrationsrechte zu bekommen.
So kann ein Helpdesk-Mitarbeiter beispielsweise:
- ein Passwort zurücksetzen,
- eine Identität entsperren,
- einen definierten Standardprozess ausführen,
- den Status einer Identität prüfen.
Er kann jedoch keine beliebigen Attribute ändern, keine Rollen vergeben und keine weitreichenden Gruppen- oder Strukturänderungen vornehmen.
C-Lokale IT-Abteilung
Die lokale IT bleibt innerhalb der eigenen Gesellschaft handlungsfähig. Sie kann die ihr zugewiesenen Identitäten verwalten und definierte Aufgaben übernehmen.
Gleichzeitig wird verhindert, dass lokale Administratoren auf andere Gesellschaften zugreifen oder zentrale Strukturen und Berechtigungskonzepte verändern können.
Delegation und RBAC im Zusammenspiel
Die Kombination aus Delegation und RBAC bildet die Grundlage für ein kontrollierbares Berechtigungsmanagement.
Delegation: Was darf ein Administrator im IDM-Portal?
Die Delegationsrolle definiert, welche Verwaltungsrechte und -aktionen einem Administrator im Portal zustehen, also welche Identitäten er sehen, welche Attribute er ändern und welche Prozesse er ausführen darf.
Beispiel: Die Rolle „Lokaler Identitätsadministrator“ darf Identitäten der eigenen Gesellschaft anzeigen, bestimmte Attribute ändern und definierte Gruppen verwalten.
RBAC: Welche Zielsystem-Berechtigungen erhält ein Mitarbeiter automatisch?
RBAC definiert, welche konkreten Berechtigungen in den angebundenen Zielsystemen, zum Beispiel Entra-ID-Gruppenmitgliedschaften oder Zugriffe auf Fachanwendungen, mit der fachlichen Rolle eines Mitarbeiters automatisch verbunden sind. Ändert der Administrator ein Attribut wie Abteilung oder Jobtitel, wird die Zuordnung automatisch neu ausgelöst.
Beispiel: Wird ein Mitarbeiter zum Manager befördert, lösen das automatisch ein neues Berechtigungsbündel aus: Neue Gruppenmitgliedschaften und Lizenzen werden vergeben, nicht mehr benötigte Berechtigungen automatisch entzogen.
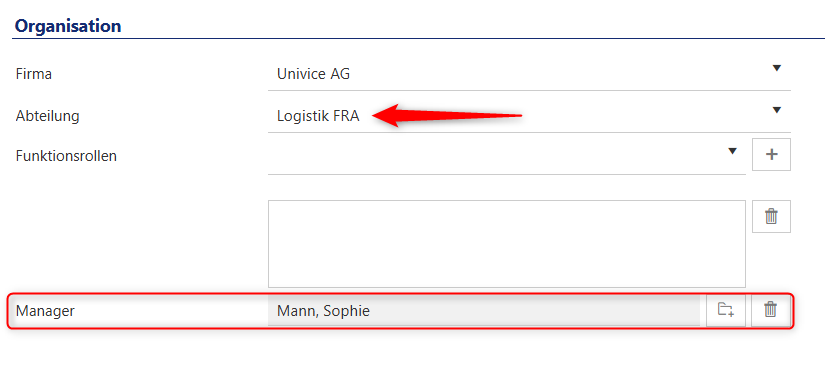
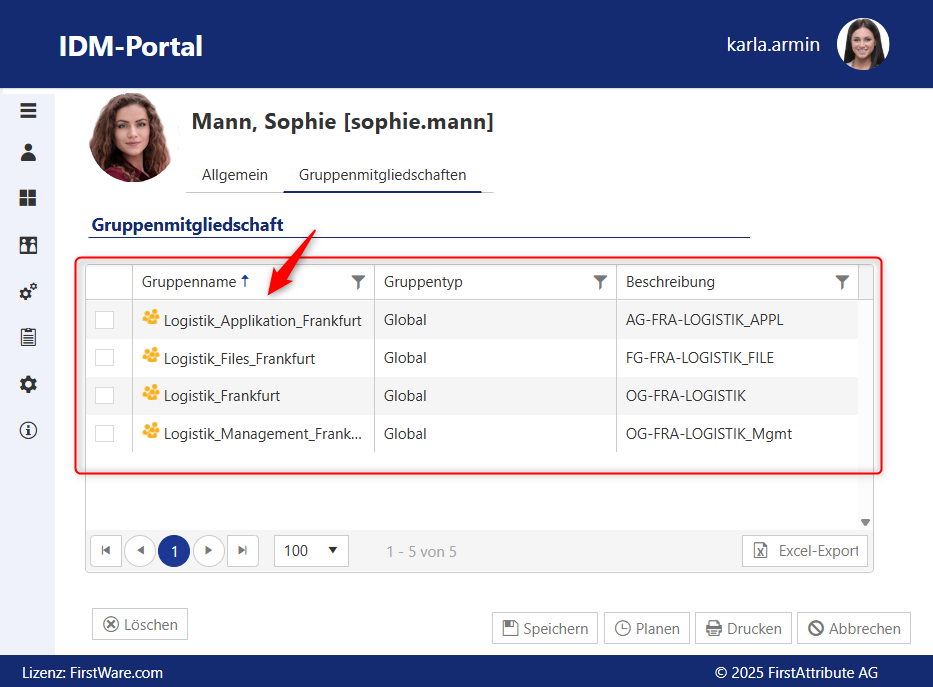
Automatisiertes Berechtigungsmanagement mit dem FirstWare IDM-Portal
Die Kombination sorgt dafür, dass weder Administratoren noch Endanwender individuell berechtigt werden müssen. Gleichzeitig bleiben Verwaltungsrechte und Zugriffsrechte jeweils auf den tatsächlichen Verantwortungsbereich begrenzt.
Compliance und Governance: Vorteile eines nachvollziehbaren Berechtigungsmanagements
Ein nachvollziehbares Berechtigungsmanagement erleichtert Rezertifizierungen, unterstützt Audits und macht Verantwortlichkeiten transparent.
Mit dem IDM-Portal lässt sich dokumentieren; welche Rolle eine Person besitzt, aufgrund welcher Attribute sie diese Rolle erhalten hat, auf welche Identitäten und Objekte sie zugreifen darf, welche Attribute sie ändern darf, welche Prozesse sie ausführen kann, wann Änderungen vorgenommen wurden, welche Berechtigungen zu einem bestimmten Zeitpunkt bestanden.
Dadurch wird aus einer historisch gewachsenen Einzelberechtigung eine nachvollziehbare Zuordnung:
Person beziehungsweise Attribut → Rolle → erlaubte Aktion → betroffene Identität oder Ressource
Das schafft nachvollziehbare Verantwortlichkeiten, erleichtert regelmäßige Rezertifizierungen und reduziert unnötige Vollzugriffe. Gleichzeitig werden administrative Änderungen revisionssicher dokumentiert, Aufgaben kontrolliert getrennt und Audits deutlich effizienter vorbereitet.
Besonders relevant ist dabei, dass nicht nur die Existenz einer Rolle dokumentiert wird. Es lässt sich auch nachvollziehen, was eine Rolle konkret ausführen durfte.
Feingranulare Berechtigungen trotz unterschiedlicher Zielsysteme
Viele Identitätssysteme und Verzeichnisdienste bilden komplexe Organisationsstrukturen und delegierte Verantwortlichkeiten nur unzureichend ab. Das FirstWare IDM-Portal schafft deshalb eine systemunabhängige Verwaltungsebene, in der Berechtigungen nach den tatsächlichen Aufgaben der Anwender definiert werden, etwa für die Verwaltung bestimmter Identitäten, Attribute, Gruppen oder Prozesse.
So lassen sich auch dann feingranulare Rechte vergeben, wenn das angebundene Zielsystem selbst nur grobe Berechtigungsstufen unterstützt. Die fachliche Berechtigungslogik bleibt dadurch unabhängig von den technischen Möglichkeiten des jeweiligen Systems.
Ergebnisse: Einheitliche Berechtigungen bei dezentralen Strukturen
Das neue Berechtigungsmanagement schafft für die 63 Tochtergesellschaften klare Zuständigkeiten und reduziert unnötige Vollzugriffe. Die Berechtigungen werden nicht mehr allein über historisch gewachsene Gruppen oder technische Administratorrollen gesteuert. Stattdessen bildet das IDM-Portal die fachlichen Verantwortlichkeiten der Gesellschaften, Standorte und IT-Teams ab.
On- und Offboarding-Prozesse laufen standardisierter ab. Verwaltungsaufgaben können kontrolliert an lokale IT-Einheiten oder den zentralen Helpdesk delegiert werden. Gleichzeitig bleiben zentrale Berechtigungsstrukturen geschützt.
Als nächste Ausbaustufe ist geplant, weitere Standardprozesse über zusätzliche, feingranulare Rollen an den zentralen Helpdesk zu delegieren. Perspektivisch sollen weitere Identitätsquellen und HR-Systeme angebunden werden, um Rollen und Berechtigungen noch stärker an der tatsächlichen Unternehmensstruktur auszurichten.
Mehr über FirstWare IDM-Portal
 Das FirstWare IDM-Portal von FirstAttribute ist eine anwenderfreundliche IAM-Lösung für die automatisierte Provisionierung und das Lifecycle Management aller Identitäten und Gruppen in komplexen, hybriden IT-Landschaften.