Passgenaue Zugriffe
Rollenbasierte Berechtigungen (RBAC)
Genau die Rechte, die jede Rolle wirklich braucht
Mit Role-based Access Control (RBAC) im FirstWare IDM-Portal weisen Sie jedem Mitarbeiter automatisch die passenden Berechtigungen in Ihren angebundenen Zielsystemen zu, basierend auf Attributen wie Abteilung, Standort oder Jobtitel. Sie definieren Rollen, die sich automatisch in konkrete Berechtigungen übersetzen, systemunabhängig und über viele angebundene Systeme hinweg.
Made in Germany
DSGVO- & NIS2-konform
25 Jahre IAM Experts
Hersteller- & Cloud-unabhängig
Reality Check:
Warum Berechtigungen ohne Rollenmodell aus dem Ruder laufen
Fehlt ein klares Rollenmodell, wächst die Zahl der Zugriffsrechte schneller, als jemand den Überblick behalten kann.
Uneinheitliche Rechtevergabe
Zwei Mitarbeiter mit identischer Position besitzen unterschiedliche Zugriffsrechte.
Überprivilegierte Konten
Rechte werden im Zweifel lieber zu großzügig vergeben.
Fehlender Zugriff bremst die Arbeit
Essenzielle Berechtigungen fehlen, und die Arbeit steht still.
Keine Antwort bei Audits
Wer worauf Zugriff hat, wird im Prüfungsfall zur zeitaufwendigen Recherche.
Rollenbasierte Berechtigungen mit dem IDM-Portal
Passgenaue Berechtigungen in jedem Zielsystem
Rollen, die sich automatisch übertragen
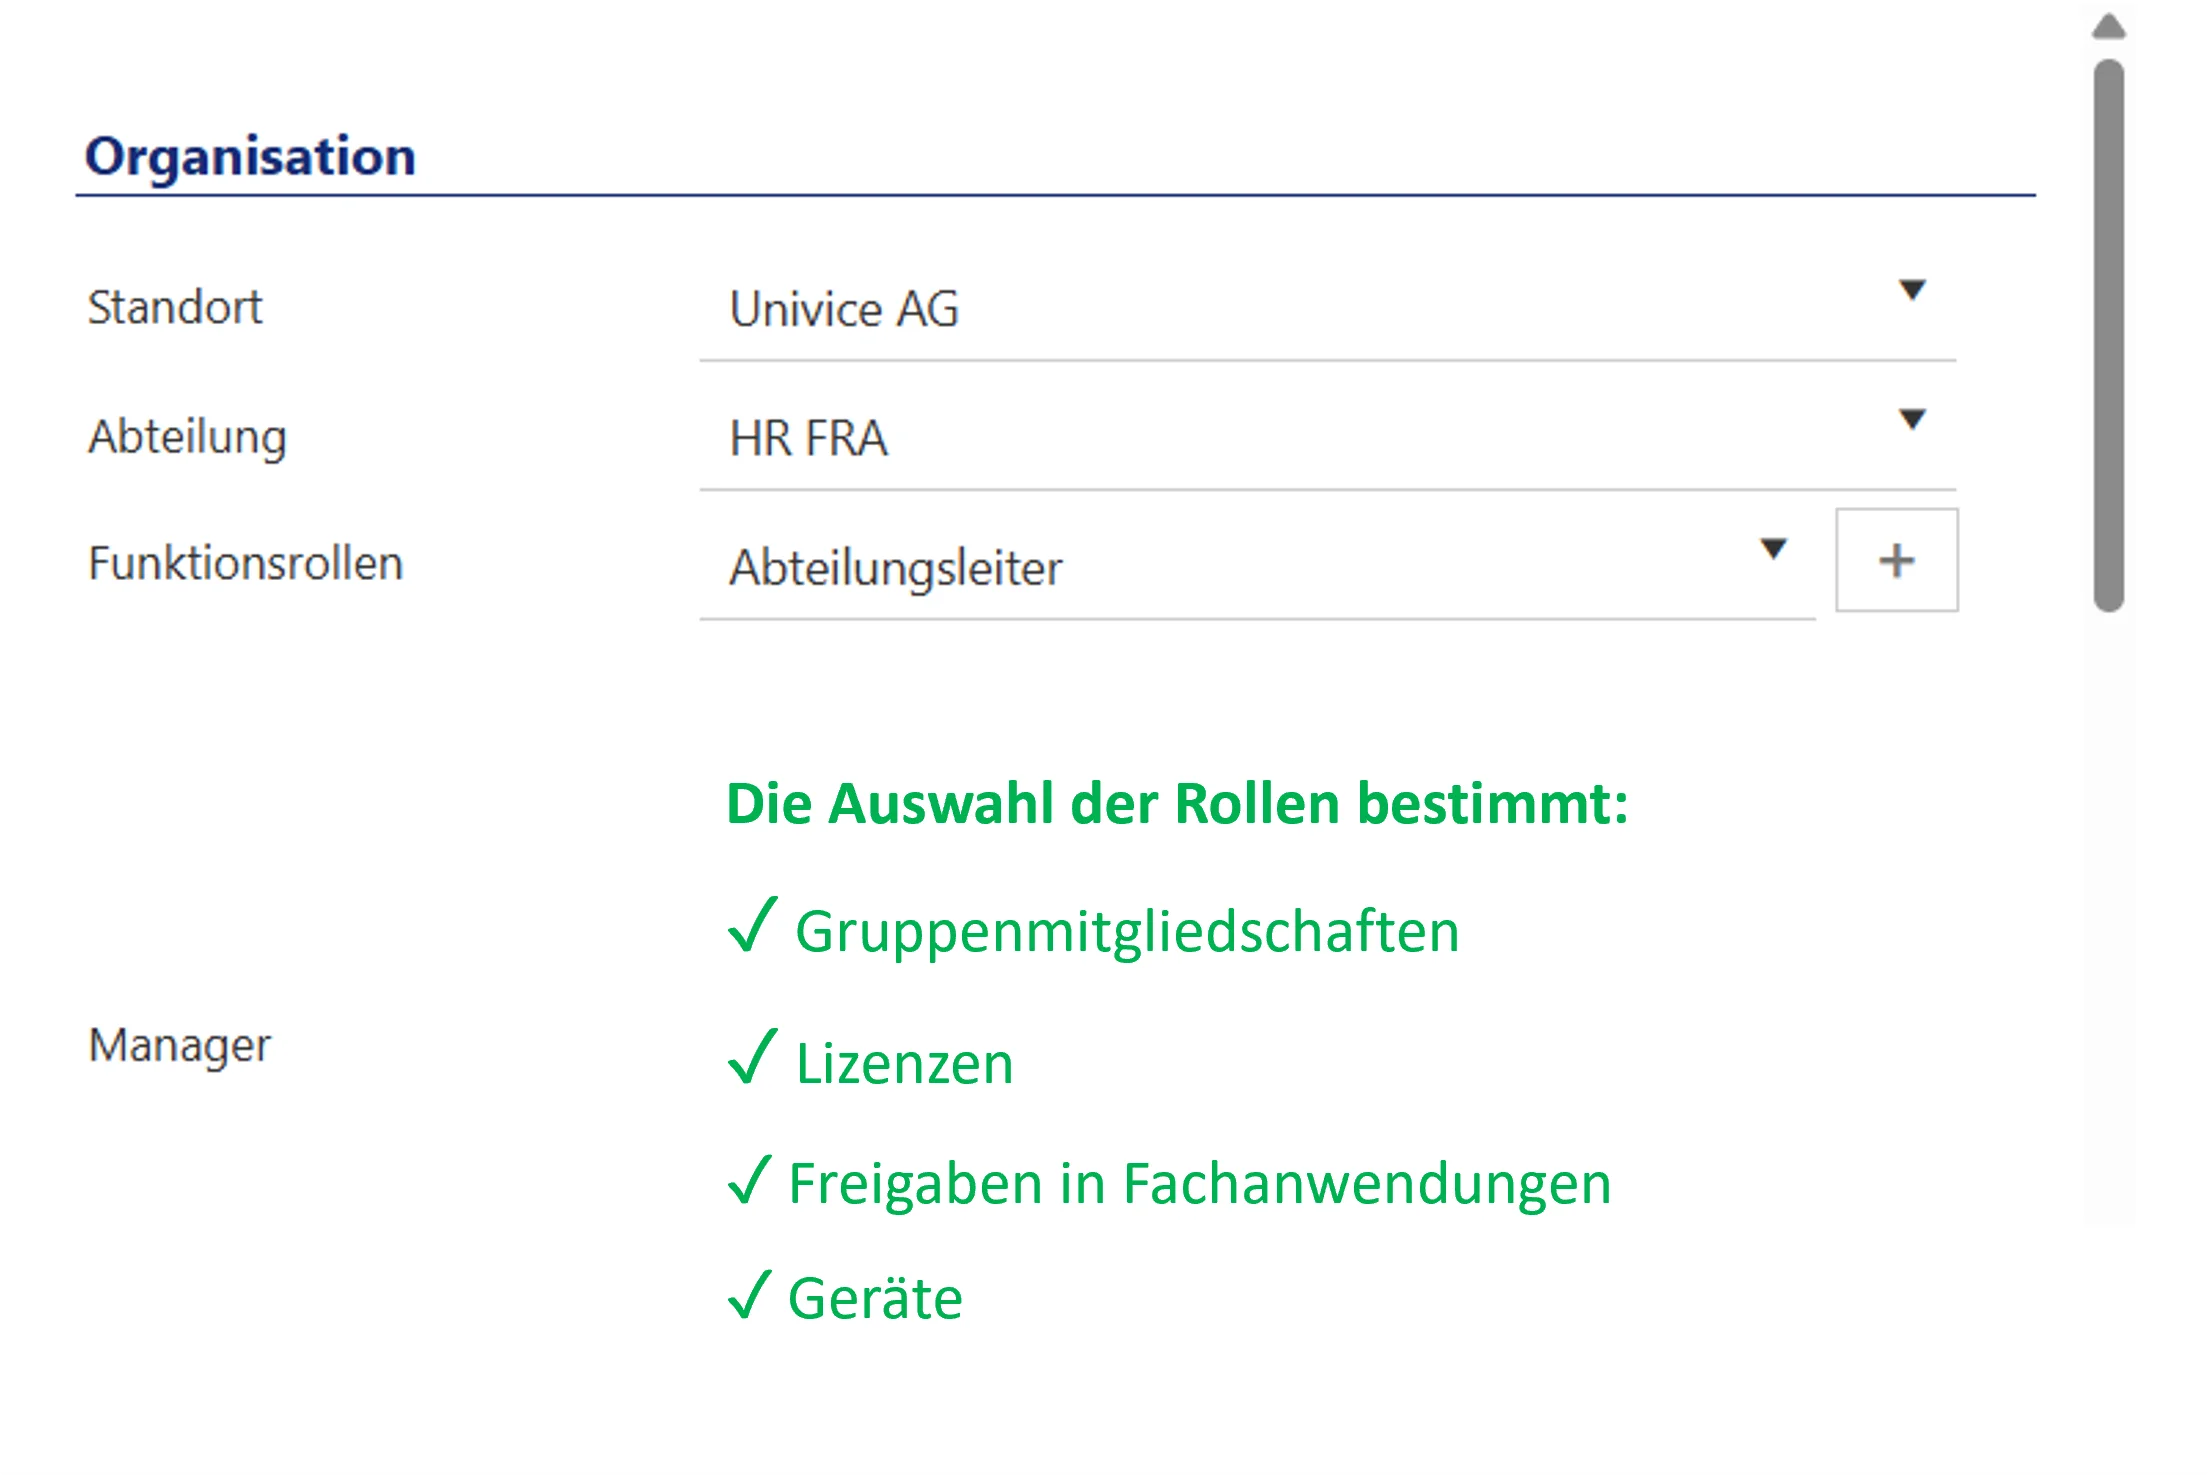
Im FirstWare IDM-Portal definieren Sie Rollen anhand von Attributen wie Funktion, Abteilung oder Standort. Jede Rolle ist mit den passenden Berechtigungen in Ihren angebundenen Zielsystemen verknüpft, etwa AD-Gruppenmitgliedschaften, Entra-ID-Rollen oder Zugriffen in Fachanwendungen.
Ändert sich ein Attribut, etwa bei einem Abteilungs- oder Standortwechsel, passt sich der Zugriff automatisch an. Niemand besitzt dauerhaft mehr Rechte, als die aktuelle Rolle erfordert, über alle angebundenen Systeme hinweg.
Granulare Steuerung bis ins Detail
Jede Rolle bekommt genau die richtige Kombination
Standardrollen decken den Regelfall ab, doch nicht jeder Mitarbeiter mit derselben Funktion braucht exakt dieselben Berechtigungen. Über zusätzliche, attributbasierte Regeln (ABAC) weichen Sie einzelne Berechtigungen gezielt vom Standard ab, ohne dafür eine neue Rolle anlegen zu müssen.
So lässt sich einzelnen Mitgliedern einer Rolle zeitlich befristeter Zusatzzugriff einräumen, etwa für die Dauer eines Projekts, während der Rest der Rolle unverändert bleibt. Jede Ausnahme wird dabei automatisch wieder zurückgenommen, sobald die hinterlegte Frist erreicht ist.
Konsistente Rechte statt Einzelfall-Entscheidungen
Gleiche Rolle, gleicher Zugriff
Ob Berlin oder München, Vertrieb oder Produktion: Wer dieselbe Rolle innehat, erhält dieselben Berechtigungen. Individuelle Absprachen oder Sonderregelungen, die sich über die Zeit unbemerkt anhäufen, entfallen damit.
Das gilt auch, wenn neue Standorte oder Abteilungen hinzukommen. Statt jedes Mal von Grund auf neu zu entscheiden, wer worauf zugreifen darf, wenden Sie das bestehende Rollenmodell einfach auf die neue Struktur an.
Für Ihre IT bedeutet das weniger Abstimmungsaufwand im Alltag und eine Rechtevergabe, die sich jederzeit nachvollziehen und erklären lässt.
Schnellere Entscheidungen
Freigaben, die nicht bei der IT landen müssen
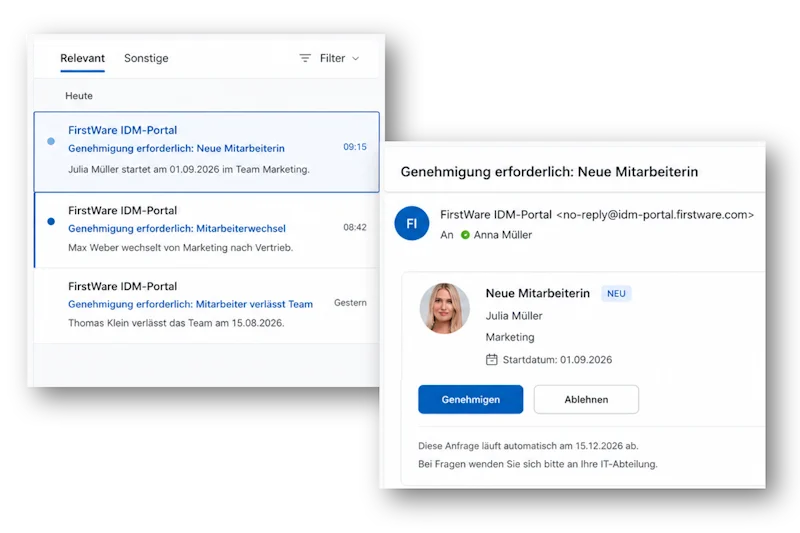
Wer eine Anfrage genehmigen darf, legen Sie individuell fest, etwa der zuständige Manager oder der Owner der betroffenen Ressource. Die eigentliche IT muss dafür nicht mehr eingebunden werden.
Ob eine neue Mitarbeiterin der Abteilung beitritt oder ein bestehender Mitarbeiter Zugriff auf einen Projektordner anfragt: Der Verantwortliche wird automatisch per Mail benachrichtigt und entscheidet direkt.
Sobald eine Anfrage genehmigt ist, greift automatisch das hinterlegte Rollenmodell: Die Berechtigung wird exakt nach den Regeln automatisiert eingerichtet, die für die jeweilige Rolle gelten.
Was ist das FirstWare IDM-Portal?
Flexible IAM-Lösung für Identity Governance & Administration
Das FirstWare IDM-Portal ist eine anwenderfreundliche IAM-Lösung für die automatisierte Provisionierung und das Lifecycle Management aller Identitäten und Gruppen in komplexen, hybriden IT-Landschaften.
Powered by my-IAM – der technologischen Plattform im Hintergrund, die die nahtlose Anbindung beliebiger IT-Systeme und Cloud-Dienste ermöglicht.
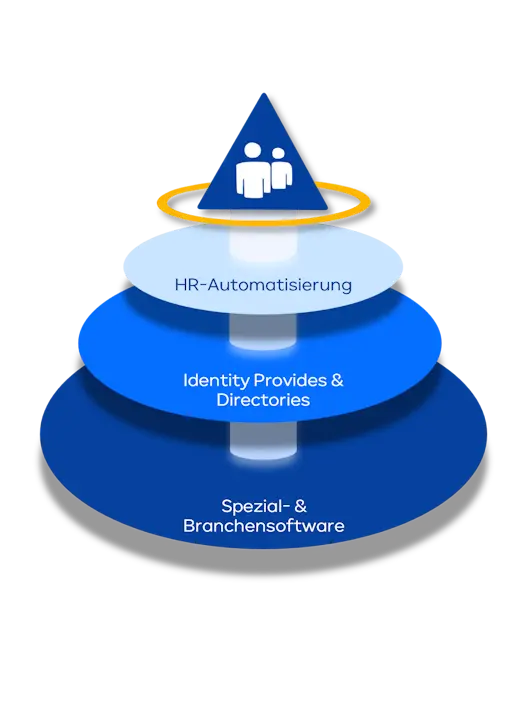
Role-based Access Control für Ihre gesamte IT-Landschaft
Ob Cloud-Native oder Hybrid: Ihre Rollen und Berechtigungen gelten einheitlich über alle angebundenen Systeme hinweg, inklusive Microsoft Entra ID und weiteren Verzeichnisdiensten.
HR-Anbindung
Personio, SAP SuccessFactors, SD Worx / Loga3
Identity Providers & Directories
Microsoft Entra ID, Keycloak, hybride Infrastrukturen
Spezial- & Branchensoftware
Dedalus Orbis, SQL-Anbindungen, CSV- & API-Konnektoren
Egal wie individuell Ihre Systemlandschaft gewachsen ist, Sie erhalten eine einzige, konsistente Sicht auf alle Identitäten, unabhängig davon, wo die Daten ursprünglich herkommen.
Ihre Vorteile

Automatisierte Rechtevergabe je Rolle

Granulare Steuerung je Rolle und Attribut

Rechte folgen dem Positionswechsel

Einheitliche Rollen über alle Zielsysteme hinweg

Genehmigungen durch Fachbereiche

Audit- und Compliance-sicher
Frequently Asked Questions
Häufige Fragen rund um Role-based access control (RBAC), zentrale Rollenmodelle, gezielte Zugriffssteuerung und sichere Rechtevergabe mit dem FirstWare IDM-Portal.
Was ist RBAC (Rollenbasierte Zugriffskontrolle)?
RBAC (Role-based access control) ist ein Modell, bei dem Zugriffsrechte nicht einzelnen Personen, sondern definierten Rollen zugewiesen werden, etwa basierend auf Funktion, Abteilung oder Standort. Jeder mit derselben Rolle erhält automatisch dieselben Berechtigungen.
Wie funktioniert die automatisierte Rechtevergabe mit RBAC im IDM-Portal?
Basierend auf Attributen wie Abteilung, Standort oder Jobtitel weist das IDM-Portal Mitarbeitenden automatisch die passende Rolle zu. Diese Attribute können aus einem angebundenen HR-System stammen, aber auch aus anderen Quellsystemen oder direkt im IDM-Portal gepflegt werden.
Die zugewiesene Rolle ist mit konkreten Zielsystem-Berechtigungen verknüpft, etwa AD-Gruppenmitgliedschaften, Entra-ID-Rollen oder Zugriffen in Fachanwendungen. Ändert sich ein Attribut, etwa bei einem Abteilungswechsel, passen sich die Berechtigungen automatisch an.
Was ist der Unterschied zwischen RBAC und ABAC?
RBAC vergibt Berechtigungen auf Basis einer festen Rolle, etwa Abteilung oder Position. ABAC (Attribute-based access control) geht einen Schritt weiter und berücksichtigt zusätzlich einzelne Attribute wie Standort, Projektzugehörigkeit oder Vertragsart, um Zugriffsrechte noch feingranularer und dynamischer zu steuern. Das FirstWare IDM-Portal kombiniert beide Ansätze: Rollen bilden die Grundstruktur, Attribute verfeinern sie dort, wo es nötig ist.
Was ist der Unterschied zwischen RBAC und Delegation?
RBAC (Role-based Access Control) steuert automatisiert, welche Berechtigungen ein Mitarbeiter in angebundenen Zielsystemen erhält, basierend auf Attributen wie Abteilung, Standort oder Jobtitel.
Delegation bestimmt dagegen, wer im IDM-Portal administrative Aufgaben für andere übernehmen darf, etwa das Anlegen neuer Identitäten oder die Rücksetzung von Passwörtern.
Beide Mechanismen lassen sich kombinieren: Eine delegierte Rolle im Portal kann selbst wieder RBAC-Regeln nutzen, um Zielsystem-Berechtigungen automatisiert zu vergeben.
Unterstützt RBAC auch Segregation of Duties (SoD)?
Ein klares Rollenmodell ist die Voraussetzung für wirksame SoD-Kontrollen. Da jede Berechtigung einer Rolle zugeordnet ist, lässt sich im Rahmen von Rezertifizierungen leicht nachvollziehen, welche Rollen- bzw. Rechtekombinationen eine Person besitzt. Kritische Kombinationen lassen sich dadurch gezielt identifizieren und organisatorisch auflösen.
Ist die Einführung von RBAC aufwendig?
Die initiale Rollenplanung braucht etwas Vorbereitung, ist aber gut zu bewältigen. Unser Team unterstützt Sie mit Best-Practice-Erfahrung aus zahlreichen Projekten, damit Ihr Rollenmodell von Anfang an zu Ihrer Organisation passt.
Wie granular lassen sich Berechtigungen mit RBAC steuern?
Sehr granular. Sie definieren nicht nur, ob eine Rolle Zugriff auf ein Zielsystem hat, sondern auch, welche konkreten Berechtigungen (z. B. Gruppenmitgliedschaften, Freigaben, Funktionsrechte) automatisch zugewiesen werden, bis auf einzelne Attribute und Ressourcen.
Wie unterstützt RBAC die Einhaltung von Compliance-Vorgaben?
Ein klares Rollenmodell zeigt jederzeit nachvollziehbar, wer worauf Zugriff hat und warum. Das erleichtert die Einhaltung von Vorgaben wie DSGVO, ISO 27001 oder NIS-2 erheblich, da sich Berechtigungsstrukturen für Auditoren einfach nachweisen lassen.
Let's Talk
Wir sind für Sie da
Sie möchten Ihre Identity Lifecycle Prozesse sicher automatisieren? Rufen Sie uns unter 0 8196 - 998 4330 an oder nutzen Sie unser Kontaktformular.