Digitale Souveränität
Datensouveränität im Identity Management
Volle Kontrolle über Ihre Identitätsdaten, mit Fokus auf Sicherheit und Compliance
Identitätsdaten gehören zu den sensibelsten Informationen Ihres Unternehmens. Mit dem FirstWare IDM-Portal bestimmen Sie selbst, wo Ihre Daten liegen und wer darauf zugreifen kann: im eigenen Rechenzentrum, auf der souveränen STACKIT Cloud, in europäischen Cloud-Umgebungen oder hybrid. So gestalten Sie Ihre Identity Governance passend zu Ihren Anforderungen an die DSGVO und die NIS2-Richtlinie.
Made in Germany
DSGVO- & NIS2-konform
25 Jahre IAM Experts
Hersteller- & Cloud-unabhängig
Reality Check:
Wenn Identitätsdaten außer Kontrolle geraten
Die Frage "Wo liegen unsere Identitätsdaten, und wer kann darauf zugreifen?" lässt sich in vielen Organisationen nicht auf Anhieb beantworten. Je mehr Cloud-Dienste hinzukommen, desto mehr Systeme, Standorte und Rechtsräume sind beteiligt. Die Wahl des Hostings wird dabei oft vom Anbieter vorgegeben statt vom Kunden getroffen.
Rechtsraum bleibt oft unklar
Anbieter mit Sitz außerhalb der EU können Regelungen wie dem US CLOUD Act unterliegen, auch wenn die Server in Europa stehen. Für Organisationen mit hohen Anforderungen an die Datensouveränität ist das ein Punkt, den man bewusst bewerten sollte.
Abhängigkeit vom Anbieter
Wenn der Anbieter bestimmt, wo Daten liegen und wie sie verarbeitet werden, wird ein späterer Wechsel oder die Trennung von Cloud- und On-Premises-Daten aufwendig.
Verantwortung der Leitung bei NIS2 & DSGVO
NIS2 und DSGVO nehmen Geschäftsführung und IT-Verantwortliche in die Pflicht. Wer nachweisen muss, wo Identitätsdaten liegen und wer darauf zugreifen kann, braucht dafür eine belastbare Grundlage.
Blinde Flecken in hybriden Infrastrukturen
Unternehmen wissen oft nicht genau, welche Identitäts- und Attributdaten aus dem lokalen Active Directory ungefiltert in globale Cloud-Verzeichnisse synchronisiert werden.
Ihre Datensouveränität mit dem IDM-Portal
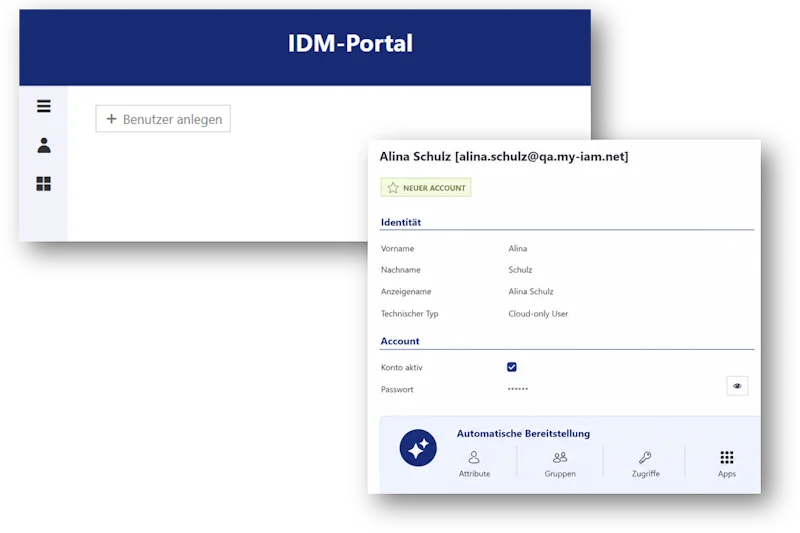
Volle Datenhoheit & Datenresidenz
Sie bestimmen, wo Ihre Identitätsdaten verbleiben
Das FirstWare IDM-Portal lässt Ihnen die Wahl, wo Ihre Personal- und Berechtigungsdaten gespeichert und verarbeitet werden: im eigenen Rechenzentrum, auf der souveränen deutschen STACKIT Cloud oder bei anderen Cloud-Anbietern wie Microsoft, jeweils mit Datenhaltung in europäischen Rechenzentren.
Auch hybride Szenarien sind möglich. Sie verbinden Ihre lokale Infrastruktur mit der Cloud und behalten dabei die Kontrolle darüber, welche Daten wo verarbeitet werden.
So wählen Sie die Datenresidenz, die zu Ihrem Schutzbedarf und Ihren regulatorischen Vorgaben passt, ob für Anforderungen aus der DSGVO, der NIS2-Richtlinie oder für den Betrieb als KRITIS-Unternehmen.
Rechtsraum nach Wahl
Sie bestimmen, welches Recht für Ihre Daten gilt
Nicht jede Organisation hat dieselben Anforderungen. Wer besonders schutzbedürftige Daten verarbeitet, etwa im öffentlichen Sektor oder bei KRITIS-Unternehmen, wählt häufig eine Infrastruktur, die ausschließlich europäischem Recht unterliegt und deren Betreiber nicht dem Zugriff außereuropäischer Gesetze ausgesetzt ist. Dafür bietet sich die souveräne deutsche STACKIT Cloud an.
Andere Organisationen setzen bewusst auf die Microsoft Cloud mit Datenhaltung in europäischen Rechenzentren, etwa weil sie bereits im Microsoft-Umfeld arbeiten und bestehende Lizenzen, Prozesse und Integrationen weiter nutzen möchten.
Das FirstWare IDM-Portal unterstützt beide Wege. Welche Variante zu Ihnen passt, hängt von Schutzbedarf, Regulatorik und Ihrer bestehenden IT-Landschaft ab. Wir beraten Sie dabei und begleiten Sie bei der Entscheidung.
Granulare Datensynchronisation
Nur das in der Cloud, was dort hingehört
Nicht jedes Attribut gehört in ein Cloud-Verzeichnis. Mit dem IDM-Portal legen Sie fest, welche Identitätsdaten, etwa Notfallkontakte, interne Durchwahlen oder sicherheitsrelevante Attribute, lokal bleiben und welche gezielt mit Diensten wie Microsoft Entra ID abgeglichen werden.
So setzen Sie das Prinzip der Datenminimierung konsequent um, reduzieren die Angriffsfläche und behalten den Überblick, was Ihre Systemgrenzen verlässt.
Souveräne Option: STACKIT Cloud
Rechenzentren in Deutschland, testiert nach BSI C5
Als Partner von STACKIT, der europäischen Cloud der Schwarz-Gruppe, bieten wir das FirstWare IDM-Portal auch auf souveräner Infrastruktur mit Rechenzentren in Deutschland an. Für Organisationen, die ihre Identitätsdaten ausschließlich in Rechenzentren in Deutschland und unter europäischem Datenschutzrecht verarbeiten wollen, ist das eine starke Option.
Die STACKIT Cloud ist nach dem C5-Kriterienkatalog des BSI testiert. Geprüft werden über 120 Kriterien aus 17 Sicherheitsbereichen, und zwar nicht nur im Konzept, sondern auch in der laufenden Wirksamkeit. Für öffentliche Einrichtungen und KRITIS-Unternehmen ist das eine belastbare Nachweisbasis.
Was ist das FirstWare IDM-Portal?
Flexible IAM-Lösung für Identity Governance & Administration
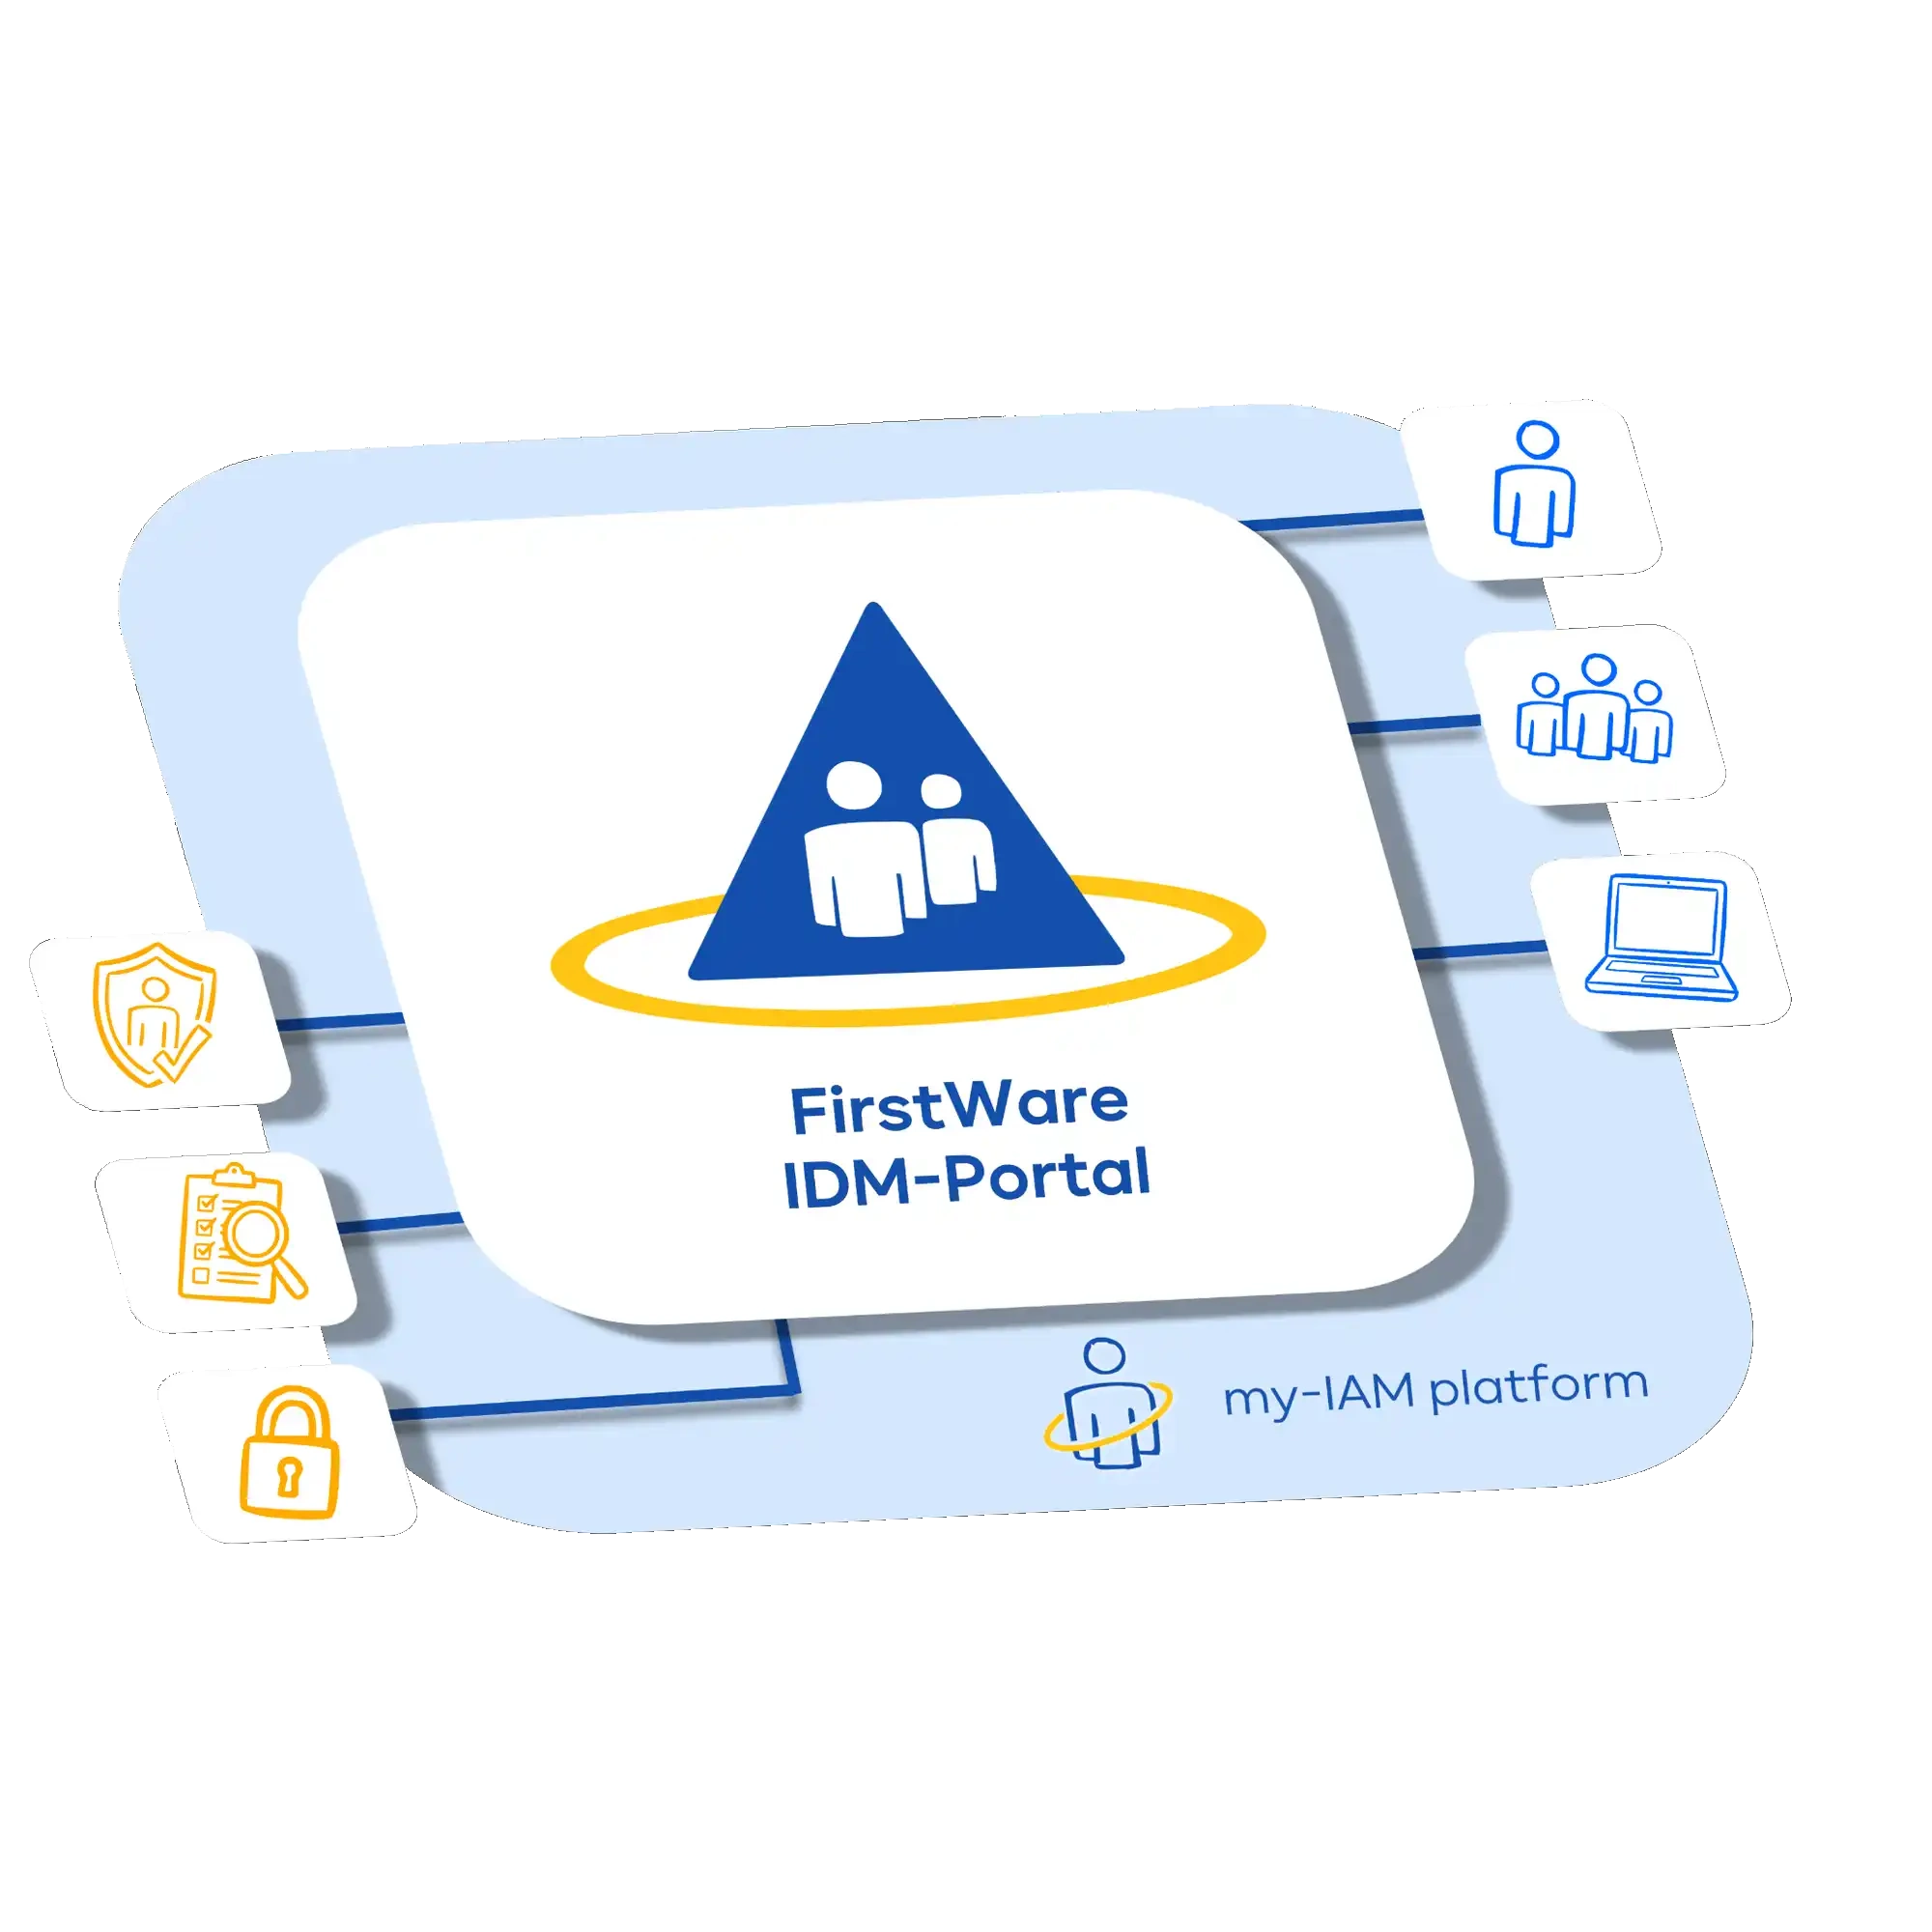
Das FirstWare IDM-Portal ist eine anwenderfreundliche IAM-Lösung für die automatisierte Provisionierung und das Lifecycle Management aller Identitäten und Gruppen in komplexen, hybriden IT-Landschaften.
Powered by my-IAM – der technologischen Plattform im Hintergrund, die die nahtlose Anbindung beliebiger IT-Systeme und Cloud-Dienste ermöglicht.
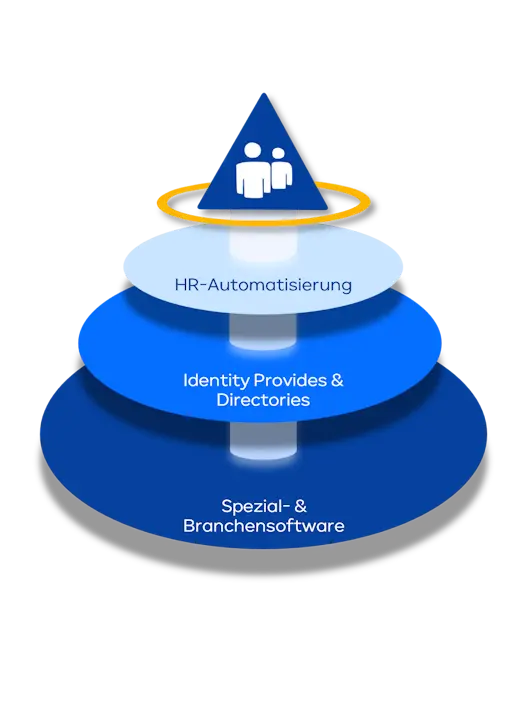
Souveräne Steuerung über Ihre gesamte IT-Landschaft
Ob Cloud-Native, Hybrid oder On-Premise – Datensouveränität darf an keiner Systemgrenze enden. Das FirstWare IDM-Portal verbindet Ihre Systeme nahtlos und souverän:
HR-Quellsysteme
Personio, SAP SuccessFactors, SD Worx, Loga3
Directory Providers
Active Directory, Microsoft Entra ID, Keycloak, OpenLDAP
Fachsoftware & APIs
Anbindung von Branchensoftware, SQL-Datenbanken und Spezialsystemen unter strikter Wahrung Ihrer Datenhoheit.
Egal wie individuell Ihre Systemlandschaft gewachsen ist, Sie erhalten eine einzige, konsistente Sicht auf alle Identitäten, unabhängig davon, wo die Daten ursprünglich herkommen.
Ihre Vorteile

Made in Germany, Hosting in DE und EU

Unterstützung bei NIS2 & DSGVO

Freie Wahl des Speicherorts

Granulare Kontrolle über Ihre Daten

Schutz vor Drittstaaten-Zugriffen

Zugang zur souveränen STACKIT Cloud
Frequently Asked Questions
Häufige Fragen rund um Datensouveränität, transparente Datenkontrolle, sichere Zugriffsprozesse und den selbstbestimmten Umgang mit Identitätsdaten im FirstWare IDM-Portal.
Was bedeutet Datensouveränität im Bereich IAM?
Datensouveränität bedeutet, dass eine Organisation die vollständige rechtliche, technische und organisatorische Kontrolle über ihre Identitäts- und Zugriffsdaten besitzt. Dazu gehört das Wissen und die Bestimmung darüber, wo Daten gespeichert sind, wer darauf zugreifen kann und nach welchen Gesetzen sie verarbeitet werden.
Warum ist der US CLOUD Act für europäische IAM-Daten relevant?
Der US CLOUD Act ermöglicht es US-Behörden, von US-Anbietern per rechtmäßiger Anordnung die Herausgabe gespeicherter Daten zu verlangen, auch wenn die Server in Europa stehen.
Bei Identitätsdaten, die personenbezogene Daten und Betriebsgeheimnisse enthalten, kann das zu einem Spannungsverhältnis mit der DSGVO führen. Wer maximale Rechtssicherheit braucht, sollte Hosting-Optionen mit rein europäischer Betreibergesellschaft in Betracht ziehen.
Wie unterstützt das FirstWare IDM-Portal Datensouveränität?
Als deutsches Unternehmen unterliegt die FirstAttribute AG ausschließlich europäischem und deutschem Recht.
Die Architektur des IDM-Portals und der zugrunde liegenden my-IAM Plattform erlaubt den Betrieb im eigenen Rechenzentrum oder in europäisch gehosteten Sovereign Clouds wie STACKIT. So behalten Sie die Kontrolle über Ihre Daten.
Wo kann das IDM-Portal betrieben werden?
Sie haben die Wahl: im eigenen Rechenzentrum, auf der souveränen STACKIT Cloud (Rechenzentren in Deutschland und Österreich) oder in Microsoft-Rechenzentren in Europa.
Auch hybride Szenarien sind möglich. Welche Variante zu Ihnen passt, hängt von Schutzbedarf, Regulatorik und Ihrer bestehenden IT-Landschaft ab. Wir beraten Sie gern.
Kann ich das FirstWare IDM-Portal nutzen, wenn wir bereits Microsoft Entra ID nutzen?
Ja, absolut. Das IDM-Portal integriert sich nahtlos in Microsoft Entra ID und hybride IT-Landschaften. Es fungiert als souveräne Governance-Schicht, mit der Sie genau filtern und steuern, welche Attribute aus Ihren lokalen Systemen mit der Cloud synchronisiert werden.
Wie unterstützt das IDM-Portal Unternehmen bei der Umsetzung der NIS2-Anforderungen?
NIS2 fordert von betroffenen Unternehmen wirksames Risikomanagement, kontrollierte Zugriffe und nachweisbare Prozesse. Das FirstWare IDM-Portal unterstützt Sie dabei mit nachvollziehbaren Audit-Trails für Berechtigungsänderungen, Rollen- und Rezertifizierungsprozessen sowie der Möglichkeit, Identitätsdaten im eigenen Rechenzentrum oder in einer europäischen Cloud zu betreiben. So erleichtern Sie den Nachweis gegenüber Auditoren und Aufsichtsbehörden.
Let's Talk
Behalten Sie die volle Kontrolle über Ihre Identitätsdaten
Wir analysieren gemeinsam mit Ihnen, welches Hosting-Modell und welche Governance-Struktur zu Ihrem Schutzbedarf und Ihren Anforderungen passen.
Rufen Sie uns unter 0 8196 - 998 4330 an oder nutzen Sie unser Kontaktformular.