Schnellere Prozesse
Identity Delegation
Verantwortung dahin, wo das Wissen sitzt
Mit dem FirstWare IDM-Portal übergeben Sie Verantwortung für Identitäten und Zugriffsrechte genau dorthin, wo sie am besten aufgehoben ist. Ihre Fachbereiche betreiben damit Identity und Access Management, ohne es überhaupt zu bemerken. Für sie fühlt es sich einfach wie ein normaler Arbeitsschritt an.
Made in Germany
DSGVO- & NIS2-konform
25 Jahre IAM Experts
Hersteller- & Cloud-unabhängig
Reality Check:
Warum zentrale IT-Verwaltung an ihre Grenzen stößt
Jede Kleinigkeit landet bei derselben Stelle, Ihrer IT. Dabei sitzt das Wissen, wer was wirklich braucht, längst woanders: in den Fachbereichen, bei Teamleitern, in den Standorten.
IT als Nadelöhr
Jede Änderung läuft über dieselbe zentrale Stelle.
Standort-IT mit zu weitreichenden Rechten
Lokale IT-Teams erhalten oft globale Admin-Rechte.
Fachbereiche warten auf Entscheidungen, die sie selbst treffen könnten
Teamleiter entscheiden, können es aber nicht selbst umsetzen.
Audit-Aufwand ohne Nachvollziehbarkeit
Wer was übertragen hat, wird zur mühsamen Suche.
Ihre IAM Delegation mit dem IDM-Portal
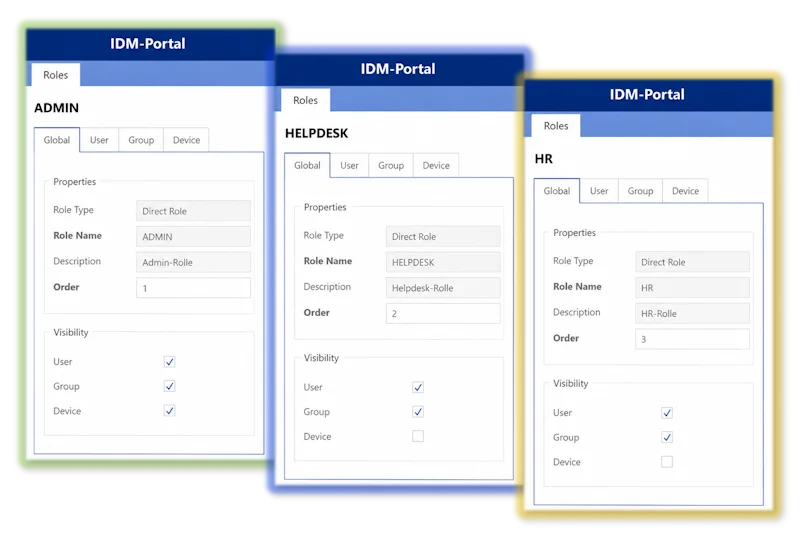
Rollenbasierte Delegation an Fachbereiche
Verantwortung dort, wo die Kompetenz sitzt
Übergeben Sie die Pflege von Identitäten und Zugriffsrechten sicher an die Personen, die am nächsten an den Daten arbeiten: Ihre Personalabteilung, Teamleiter oder die Verantwortlichen einzelner Fachanwendungen.
Das FirstWare IDM-Portal übernimmt die technische Umsetzung im Hintergrund, während Ihre Key-User über zugeschnittene Delegationsrollen genau die Aufgaben erledigen, die für ihren Bereich relevant sind.
Sie bestimmen dabei bis auf Attribut-Ebene, wer was sehen und bearbeiten darf.
Wie diese Rollen technisch definiert werden, legen Sie dabei genauso flexibel fest.
Aufgabenteilung mit dezentralen IT-Teams
Auch innerhalb der IT: nur so viel Zugriff wie nötig
IAM Delegation funktioniert genauso innerhalb Ihrer eigenen IT-Organisation. Gerade in Unternehmen mit mehreren Standorten arbeiten lokale IT-Teams oft mit weit umfangreicheren Rechten, als sie tatsächlich brauchen.
Mit dem IDM-Portal beschränken Sie die Berechtigungen Ihrer Standort-IT exakt auf den eigenen Verantwortungsbereich. Ein Administrator in München verwaltet nur Identitäten in München, nicht das gesamte Unternehmen.
Das gilt auch unabhängig von Standorten: Haben heute beispielsweise elf Administratoren direkten Zugriff auf AD oder Entra ID, lässt sich dieser Kreis deutlich verkleinern. Nur wenige behalten den vollen Verzeichniszugriff, alle anderen arbeiten sicher über das Portal.
Intuitive, selbsterklärende Bedienung
Zero-Training für Ihre Fachbereiche
Mit unserer Lösung verlagern Sie IAM-Aufgaben direkt an die Verantwortlichen im Fachbereich.
Wer täglich ein Smartphone bedient, bringt bereits alle Fähigkeiten mit, die für unsere IDM-Portal-Oberfläche nötig sind: Manager und Mitarbeiter erledigen die Rechteverwaltung fehlerfrei und einfach nebenbei, ohne Schulung und ohne es als IT-Aufgabe wahrzunehmen.
Das entlastet Ihre IT-Abteilung sofort. Gleichzeitig bleibt jede delegierte Entscheidung nachvollziehbar dokumentiert, ein klarer Vorteil bei Audits und internen Prüfungen.
Solide Nachvollziehbarkeit als Teil Ihrer IGA
Revisionssichere Protokollierung aller delegierten Aktionen
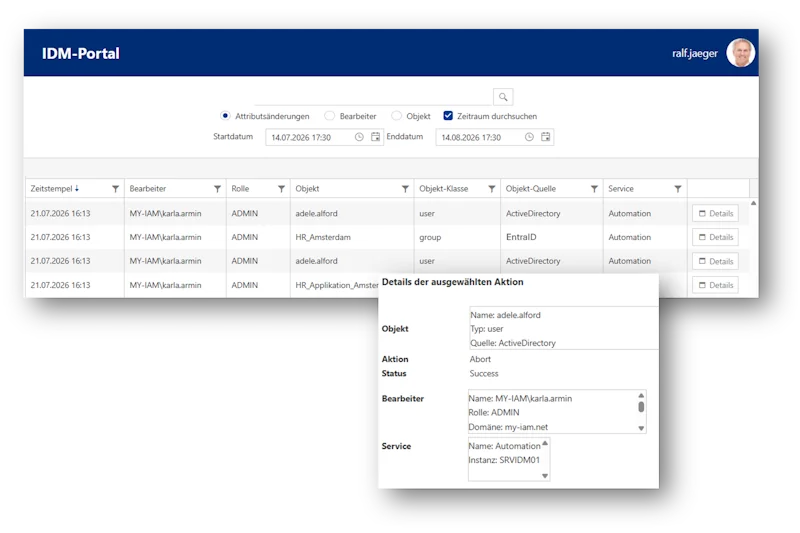
Verantwortung abzugeben heißt nicht, die Kontrolle zu verlieren. Jede delegierte Aktion, ob durch einen Fachbereich oder eine Standort-IT, wird revisionssicher protokolliert: Wer hat wann welche Berechtigung erhalten, geändert oder entzogen? Diese hilfreiche Historie sichert Sie bei jeder Prüfung ab.
Über eine eigene Audit-Rolle gewähren Sie Prüfern und Sicherheitsverantwortlichen lesenden Einblick in genau diese Historie, ohne dass sie selbst Änderungen vornehmen können.
Sprechende Daten für bessere Entscheidungen
IAM Delegation, die sich auswerten lässt
Klassische Logfiles sind oft technisch und schwer lesbar. Kryptische Codes und Systemnamen erschweren jede echte Auswertung, oft lassen sie sich noch nicht einmal gezielt durchsuchen.
Das FirstWare IDM-Portal protokolliert Delegationsentscheidungen dagegen in klarer, durchsuchbarer und verständlicher Form. Wer hat delegiert, wie oft wurde eine Berechtigung genutzt und wo häufen sich Anfragen? So können Sie diese Daten tatsächlich nutzen, anstatt vor unlesbaren Logfiles zu stehen, die niemand freiwillig durchsucht.
Was ist das FirstWare IDM-Portal?
Flexible IAM-Lösung für Identity Governance & Administration
Das FirstWare IDM-Portal ist eine anwenderfreundliche IAM-Lösung für die automatisierte Provisionierung und das Lifecycle Management aller Identitäten und Gruppen in komplexen, hybriden IT-Landschaften.
Powered by my-IAM – der technologischen Plattform im Hintergrund, die die nahtlose Anbindung beliebiger IT-Systeme und Cloud-Dienste ermöglicht.
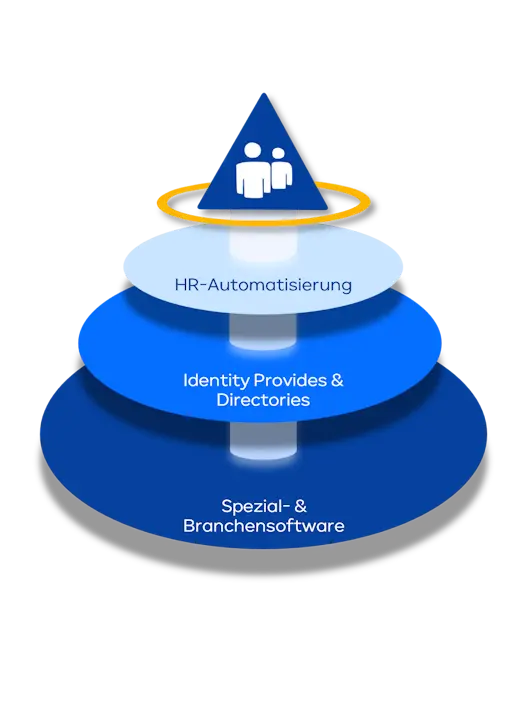
IAM Delegation, unabhängig von Ihrer Systemlandschaft
Ob Cloud-Native oder Hybrid – IAM Delegation funktioniert unabhängig davon, wo Ihre Identitäten verwaltet werden, inklusive Microsoft Entra ID, Microsoft 365 und weiteren angebundenen Verzeichnisdiensten.
HR-Anbindung
Personio, SAP SuccessFactors, SD Worx / Loga3
Identity Providers & Directories
Microsoft Entra ID, Keycloak, hybride Infrastrukturen
Spezial- & Branchensoftware
Dedalus Orbis, SQL-Anbindungen, CSV- & API-Konnektoren
Egal wie individuell Ihre Systemlandschaft gewachsen ist, Sie erhalten eine einzige, konsistente Sicht auf alle Identitäten, unabhängig davon, wo die Daten ursprünglich herkommen.
Ihre Vorteile

Spürbare Entlastung der IT

Granulare Steuerung bis Attribut-Ebene

Zero-Training für Fachbereiche

Skalierbare Delegation dezentraler Teams

Bessere Datenqualität vor Ort

Nachvollziehbare Verantwortung
Frequently Asked Questions
Häufige Fragen rund um IAM Delegation, die sichere Übertragung von Verantwortlichkeiten und die dezentrale Verwaltung von Identitäten mit dem FirstWare IDM-Portal.
Was ist IAM Delegation?
IAM Delegation (oder auch Identity Delegation) bezeichnet die gezielte Übertragung von Verantwortung für Identitäten und Zugriffsrechte an Personen außerhalb der zentralen IT. Das können Fachbereiche, Teamleiter oder dezentrale IT-Teams an einzelnen Standorten sein.
Statt jede Änderung zentral zu bearbeiten, verwalten die Verantwortlichen selbst Identitäten und Zugriffe in ihrem definierten Verantwortungsbereich, innerhalb klar festgelegter Rollen und Berechtigungsgrenzen.
Was ist eine Rolle im IDM-Portal?
Eine Rolle im FirstWare IDM-Portal legt fest, wen oder was der "Rolleninhaber" verwalten darf. Konkret bedeutet das, welche Nutzer oder welche bestimmten Attribute an den Nutzern er verwalten (lesen, bearbeiten oder löschen) darf.
Rollen können auf verschiedene Art eingerichtet werden:
- nach Funktion (wie Administrator, Service Desk, Key-User oder normaler Mitarbeiter),
- nach Abteilung (wie Buchhaltung, Vertrieb oder Development), oder
- nach Standort (wie Dresden, München).
Jeder Nutzer benötigt eine zugewiesene Rolle, um im Portal überhaupt etwas verändern zu können.
Was ist der Unterschied zwischen IAM Delegation und rollenbasierten Berechtigungen (RBAC)?
Delegation legt fest, wer im IDM-Portal administrative Aufgaben für andere ausführen darf, etwa das Anlegen neuer Identitäten, Attribut-Änderungen oder Passwort-Rücksetzungen. Es geht also um Verwaltungsrechte innerhalb des Portals.
RBAC (Role-based Access Control) betrifft dagegen die automatisierte Vergabe von Berechtigungen in den angebundenen Zielsystemen, gesteuert über Attribute wie Abteilung, Standort oder Jobtitel eines Mitarbeiters.
Die beiden Mechanismen ergänzen sich: Eine delegierte Rolle im Portal kann selbst RBAC-Logik nutzen, um automatisiert Zielsystem-Berechtigungen zu vergeben, statt sie manuell zu setzen.
Kann ich auch innerhalb meiner eigenen IT-Abteilung delegieren, nicht nur an Fachbereiche?
Ja. Gerade bei mehreren Standorten lässt sich die Delegation exakt auf den jeweiligen Verantwortungsbereich zuschneiden. Ihre lokale IT bzw. die dortigen Key-User verwalten dann ausschließlich die Identitäten ihres eigenen Standorts. Sie besitzen dann nicht mehr globale Admin-Rechte für das gesamte Unternehmen.
Verliere ich als IT die Kontrolle, wenn ich Aufgaben delegiere?
Nein. Sie definieren vorab exakt, welchen Umfang jede Delegationsrolle hat, bis auf Attribut-Ebene. Jede delegierte Aktion wird zusätzlich revisionssicher protokolliert, sodass Sie jederzeit nachvollziehen können, wer welche Verantwortung wahrgenommen hat.
Wie granular lässt sich die Delegation im FirstWare IDM-Portal steuern?
Sehr granular: Sie legen nicht nur fest, welche Attribute eine Rolle bearbeiten darf, sondern auch, welche Menüs, Funktionen und Self-Service-Aktionen für sie überhaupt sichtbar sind. So sieht ein Standort-Administrator z. B. nur die Belegschaft seines Standorts, inklusive einer Oberfläche, die exakt auf seine Aufgaben zugeschnitten ist.
Wie unterstützt Identity Delegation die Einhaltung von Compliance-Vorgaben?
Jede delegierte Berechtigung wird dokumentiert. Über eine eigene Audit-Rolle erhalten Prüfer und Sicherheitsverantwortliche lesenden Einblick in diese Historie, ohne selbst Änderungen vornehmen zu können. Das ist ideal für Nachweise im Rahmen von ISO 27001, NIS-2 und TISAX.
Wie stelle ich sicher, dass delegierte Rollen mit der Zeit nicht "wuchern"?
Delegierte Rollen sollten regelmäßig überprüft werden, genau wie klassische Zugriffsrechte auch. Im FirstWare IDM-Portal lassen sich alle delegierten Rollen und ihre Berechtigungsumfänge jederzeit einsehen und im Rahmen von Rezertifizierungen überprüfen. So stellen Sie sicher, dass eine Rolle noch dem tatsächlichen Bedarf entspricht, und nicht über die Zeit unnötig Rechte ansammelt, etwa durch Vertretungsregelungen oder Projektzuweisungen, die nie wieder zurückgenommen wurden.
Wie schnell rechnet sich Delegation für mein Unternehmen?
Da Delegation direkt Ressourcen Ihrer zentralen IT freisetzt, zeigt sich der Effekt oft schon innerhalb weniger Wochen. Wie schnell sich das bei Ihnen konkret rechnet, ermitteln wir gemeinsam in einem persönlichen Gespräch.
Let's Talk
Wir sind für Sie da
Sie möchten Ihre Identity Lifecycle Prozesse sicher automatisieren? Rufen Sie uns unter 0 8196 - 998 4330 an oder nutzen Sie unser Kontaktformular.