Das FirstWare IDM-Portal läuft jetzt auch auf STACKIT, der europäischen Cloud der Schwarz-Gruppe. Warum verteilte Identitäten der Schlüssel zu mehr Unabhängigkeit sind und wie Souveränität bei den Identitätsdaten beginnt.
Seit dem 07. August 2026 hat FirstAttribute neben Microsoft einen zweiten Infrastruktur-Provider: STACKIT, die Schwarz Digits Cloud GmbH & Co. KG. Für uns ist das mehr als eine technische Ergänzung. Unsere Kunden können damit selbst entscheiden, wo ihre Identitätsdaten liegen und wer darauf Zugriff hat.
Souveränität ist eine Frage der Architektur
In vielen Strategiegesprächen taucht derzeit dieselbe Frage auf: Wie machen wir uns ein Stück unabhängiger, ohne bewährte Strukturen über Nacht aufzugeben? Gemeint ist selten ein radikaler Bruch. Es geht um einen Weg, schrittweise und kontrolliert.
Unsere Antwort: Souveränität bedeutet verteilte Identitäten.
Wer Identitäts- und Berechtigungsverwaltung in einer einzigen Infrastruktur bündelt, schafft einen Single Point of Dependency. Das ist nicht automatisch ein Problem, solange die Rahmenbedingungen stabil sind. Aber es ist eine Abhängigkeit, die sich im Ernstfall kaum auflösen lässt. Verteilte Identitäten dagegen, also die Fähigkeit, Identitäten, Rollen und Berechtigungen über mehrere Plattformen und Infrastrukturen hinweg zu steuern, schaffen Wahlfreiheit. Workloads laufen dort, wo sie fachlich, regulatorisch und strategisch am besten aufgehoben sind.
Technisch heißt das: Die Governance wird von den Verzeichnisdiensten und der Infrastruktur darunter getrennt. Die IGA-Ebene wird zur zentralen Steuerung, unabhängig davon, in welcher Cloud das IDM-Portal betrieben wird und welche Identitätsprovider angebunden sind, etwa Microsoft Entra ID, Active Directory, Keycloak oder andere Verzeichnisse und Anwendungen.
Sprechen Sie uns an, wir teilen gern unsere Erfahrungen aus Projekten im öffentlichen Dienst, Gesundheitswesen und bei KRITIS-Betreibern.
Inhaltsverzeichnis
Warum gerade Identity Governance & Administration?
Identity Governance & Administration (IGA) ist das Rückgrat der Zugriffssicherheit. Identitätsdaten gehören deshalb zu den sensibelsten Daten einer Organisation. IGA behält sie und die damit verbundenen Berechtigungen im Blick: Wer hat welche Rechte, warum wurden sie vergeben und wann müssen sie entzogen werden? Dafür verbindet IGA HR-Daten, Verzeichnisdienste, Fachanwendungen und Cloud-Dienste.
Der Druck wächst. NIS2 und DSGVO verlangen nachweisbare Kontrolle. Dazu kommen immer mehr Non-Human Identities: Service-Konten, Bots und Maschinenidentitäten. Besonders Mittelstand und KRITIS-Unternehmen kommen damit schnell an ihre Grenzen.
Auch der Betriebsort spielt eine Rolle. Nach dem US-amerikanischen CLOUD Act können US-Behörden unter bestimmten Voraussetzungen auf Daten zugreifen, die bei US-Anbietern liegen, auch außerhalb der USA. Wie wichtig das ist, sieht jede Organisation anders. Für viele ist es aber ein Punkt in der Risikobewertung.
Microsoft ist und bleibt ein wichtiger Partner von der FirstAttribute. Azure ist weiterhin eine Plattform, auf der wir das FirstWare IDM-Portal für viele Kunden betreiben. Aber wir sind überzeugt: Echte Wahlfreiheit gibt es erst, wenn es eine gleichwertige Alternative gibt.
STACKIT: die europäische Alternative
Mit STACKIT haben wir einen Partner, der diese Alternative anbietet. Die Cloud-Plattform der Schwarz-Gruppe betreibt ihre Rechenzentren in Deutschland und unterliegt europäischem Recht. Die Infrastruktur ist nach dem C5-Kriterienkatalog des BSI testiert. Für öffentliche Einrichtungen und KRITIS-Unternehmen ist das ein wichtiger Nachweis.
Die Schwarz-Gruppe investiert stark in neue Rechenzentren und nutzt die Plattform selbst im großen Maßstab. Mehr zu STACKIT finden Sie auf der Website des Anbieters.
Was wir auf dem Cloud X Summit gehört haben
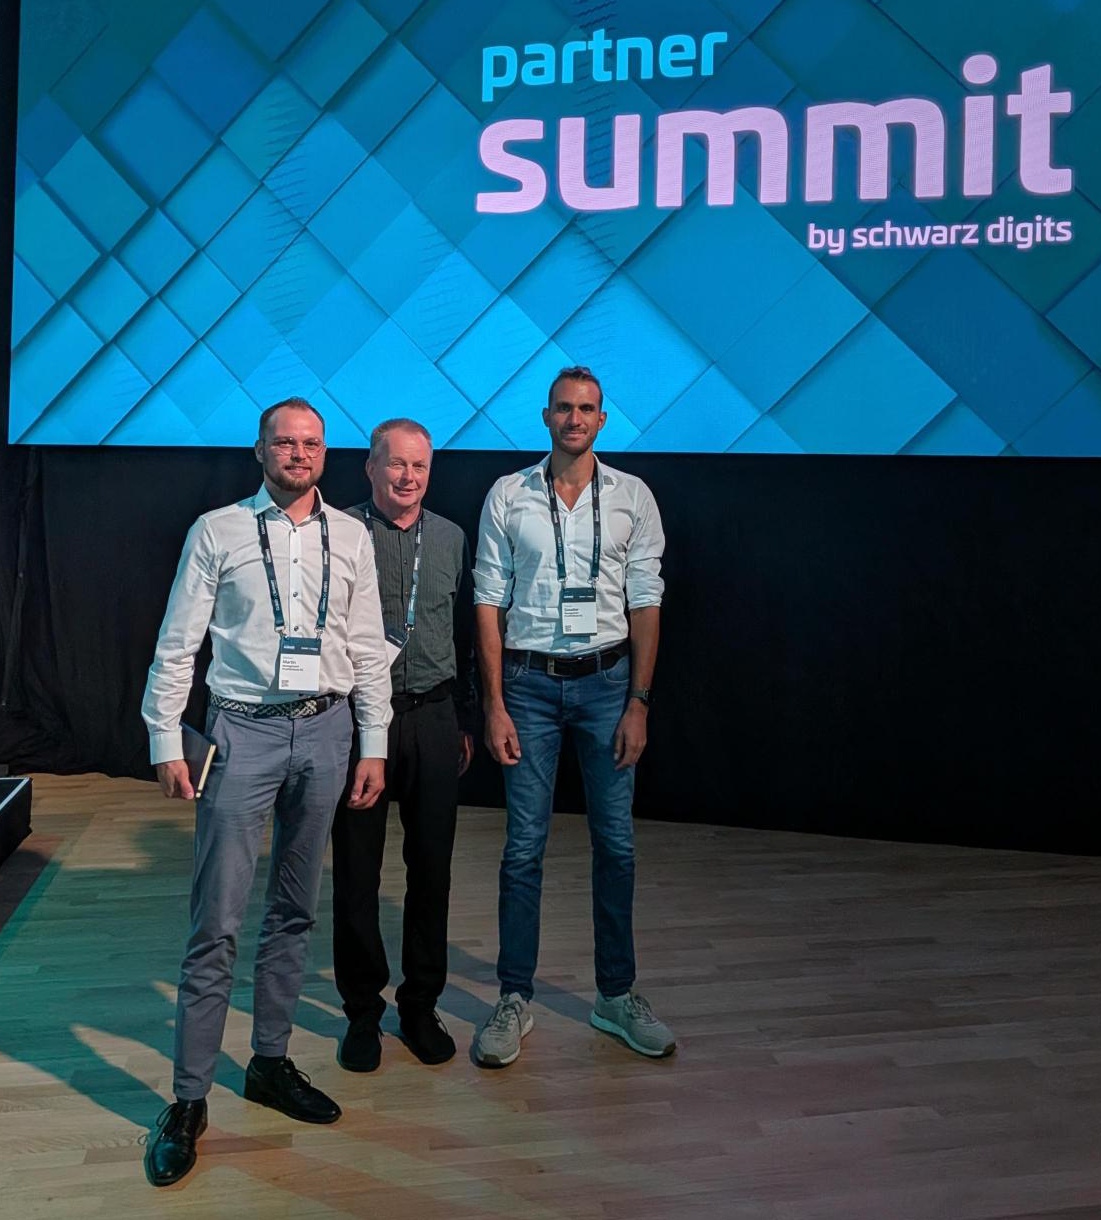
Wir waren am 16. und 17. September 2026 als Partner beim STACKIT Partner & Cloud X Summit. Die Gespräche und Einblicke vor Ort haben drei Entwicklungen besonders deutlich gemacht:
Erstens: Die Nachfrage kommt aus den Branchen, die wir kennen. In Gesprächsrunden zu Krankenhaus- und Behördenthemen berichteten IT-Verantwortliche, wie sie Dienste auf STACKIT betreiben. Ein Satz ist uns geblieben: „Transformation ist eine Entscheidung, kein Projekt.“
Zweitens: Die Haltung ist pragmatisch. STACKIT arbeitet mit anderen Anbietern zusammen, zum Beispiel mit SAP und Google Workspace. Der Grundgedanke: Wichtig ist, dass Speicherung, Verschlüsselung und Datenhoheit unter europäischer Kontrolle bleiben. Das halten wir für einen sinnvollen Weg, vor allem für Organisationen, die schrittweise vorgehen müssen.
Drittens: Die Leistung überzeugt. Ein Gesprächspartner aus der europäischen Softwarebranche nannte STACKIT einen der wenigen Anbieter, die neben den großen internationalen Cloud-Anbietern die nötigen Ressourcen liefern können.
Das IDM-Portal auf STACKIT: Was jetzt in Vorbereitung ist
Das Interesse ist da. Im öffentlichen Dienst, im Gesundheitswesen, bei KRITIS-Betreibern und in der Finanzbranche sprechen wir mit Kunden über erste Zielbilder. Für viele ist die Frage nicht, ob sie unabhängiger werden wollen, sondern wie. Wer die Governance von der Infrastruktur trennt, kann die Infrastruktur darunter Schritt für Schritt wechseln oder parallel betreiben. Das nimmt Druck aus der Entscheidung. Niemand muss alles auf einmal ändern.
Das IDM-Portal auf STACKIT macht diesen Weg möglich, ohne dass jemand alles auf einmal ändern muss.
Unabhängigkeit ist ein Weg, kein Sprung
Digitale Souveränität ist keine Entweder-oder-Entscheidung. Wer unabhängiger werden will, braucht keinen großen Umbruch. Er braucht eine Architektur, die Optionen offen lässt. Verteilte Identitäten machen Entscheidungen umkehrbar und Abhängigkeiten steuerbar.
Mit Microsoft Azure und STACKIT bieten wir Ihnen künftig zwei starke Infrastrukturen für das FirstWare IDM-Portal. Sie entscheiden, wo Ihre Identitäten betrieben werden. Heute, morgen und später.
Sprechen Sie uns an. Wir zeigen Ihnen, wie ein Weg zu mehr Souveränität in Ihrer Identitätsverwaltung aussehen kann. Planen Sie den nächsten Schritt.